【注意】スチームの脆弱性とリモートコード実行の恐怖:ゼロクリック攻撃の全貌と対策
スチームの脆弱性とリモートコード実行のニュース概要
情報セキュリティに関する調査コンサルティング企業のアトレディス・パートナーズは十月二十八日に、スチームの脆弱性に関する調査結果を公開しました。
セキュリティ研究者のブライアン・アレクサンダー氏らはスチームの安全性を調査し、リモートコード実行に関する問題二件とローカル権限昇格に関する問題四件を発見したと報告しています。
リモートコード実行の問題は同一のアカウントでログインしているスチームクライアント間の通信処理で発見され、ダウンロードスケジュールやインストール状況を通知するメッセージの処理に不備がありました。
攻撃には攻撃者が標的と同じスチームアカウントで認証されたクライアントを操作できることが前提条件となります。
アレクサンダー氏らは別のバグも組み合わせることで、標的側の利用者がリンクをクリックしたりファイルを開いたりする操作を必要としないゼロクリックでのコード実行を実証しました。
一方のローカル権限昇格はパソコン内で本来持たない管理者権限などを不正に得るもので、ゲームのインストール用スクリプトの処理を悪用してプログラムをシステム権限で実行できる問題などが報告されています。
これらの問題はすべてバルブのハッカーワンプログラムを通じてすでに報告されており、今回公開された内容は修正済みか開示期限を経過したものとなっています。
今回実証されたリモートコード実行は不特定多数のパソコンを外部から無差別に狙えるものではなく、同一のスチームアカウントにログインできる状態が必要となります。
そのため一般的な利用環境において即座に第三者から攻撃を受けるリスクは低いものと考えられますが、昨今のサイバー攻撃や情報流出の頻発を考慮すると日頃からの警戒が重要です。
リモートコード実行に関するセキュリティの注目ポイント
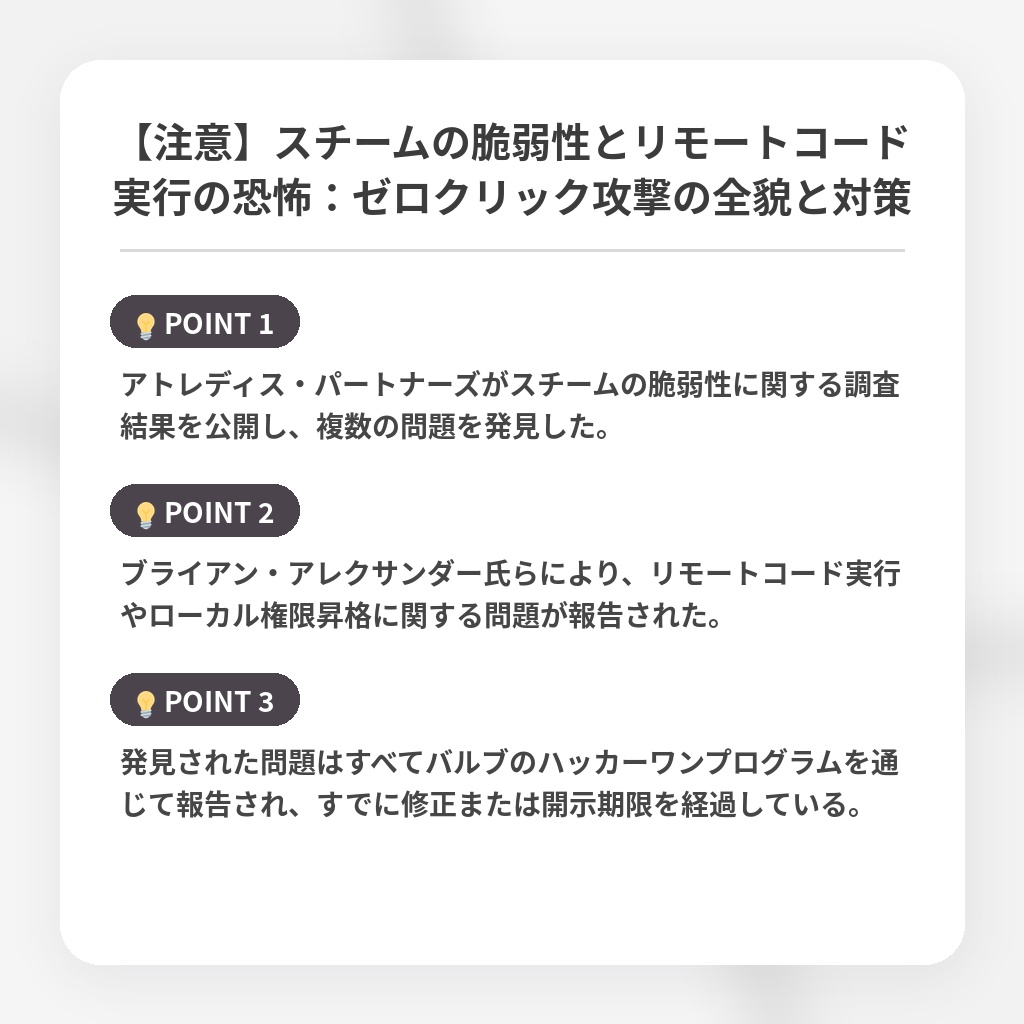
- アトレディス・パートナーズがスチームの脆弱性に関する調査結果を公開し、複数の問題を発見した。
- ブライアン・アレクサンダー氏らにより、リモートコード実行やローカル権限昇格に関する問題が報告された。
- 発見された問題はすべてバルブのハッカーワンプログラムを通じて報告され、すでに修正または開示期限を経過している。
スチームの脆弱性がもたらす影響の分析・解説
今回の事例が示唆する最大のパラダイムシフトは、PCゲームのプラットフォーム自体が高度な標的型攻撃の踏み台になり得るという現実の突きつけです。
単なるマルチプレイの脆弱性にとどまらず、アカウント間通信やインストール権限の隙をつく手法は、サプライチェーン攻撃の新たな手口として極めて高い示唆に富んでいます。
今後はプラットフォーム事業者に対し、外部のバグ報奨金プログラムに依存する受動的な姿勢から、ゼロトラストを前提とした自律的なコード監査の徹底が強く求められるようになります。
また、開発者側もスクリプト処理の厳格化を迫られるため、インディーゲーム等の流通エコシステム全体でセキュリティコストが増大する転換点となるでしょう。
※おまけクイズ※
Q. ブライアン・アレクサンダー氏らによって発見された、スチームに関する問題の組み合わせとして正しいものはどれ?
ここを押して正解を確認
正解:リモートコード実行に関する問題2件と、ローカル権限昇格に関する問題4件
解説:記事の序盤で言及されています。
まとめ
Steamに複数の脆弱性が発見されましたが、幸いにも報告された問題はすでに修正や対応が済んでいます。不特定多数から即座に狙われるリスクは低いものの、プラットフォームの安全性に対する意識を改めて考えさせられるニュースですね。私たちゲーマーも、日頃からPCのセキュリティには十分注意していきましょう。(172文字)
関連トピックの詳細はこちら